Logs de Auditoria
O log de auditoria fornece um registro abrangente de todas as mudanças no sistema e ações dos usuários em duplistatus. Isso ajuda a rastrear mudanças de configuração, atividades dos usuários e operações do sistema para fins de segurança e solução de problemas.
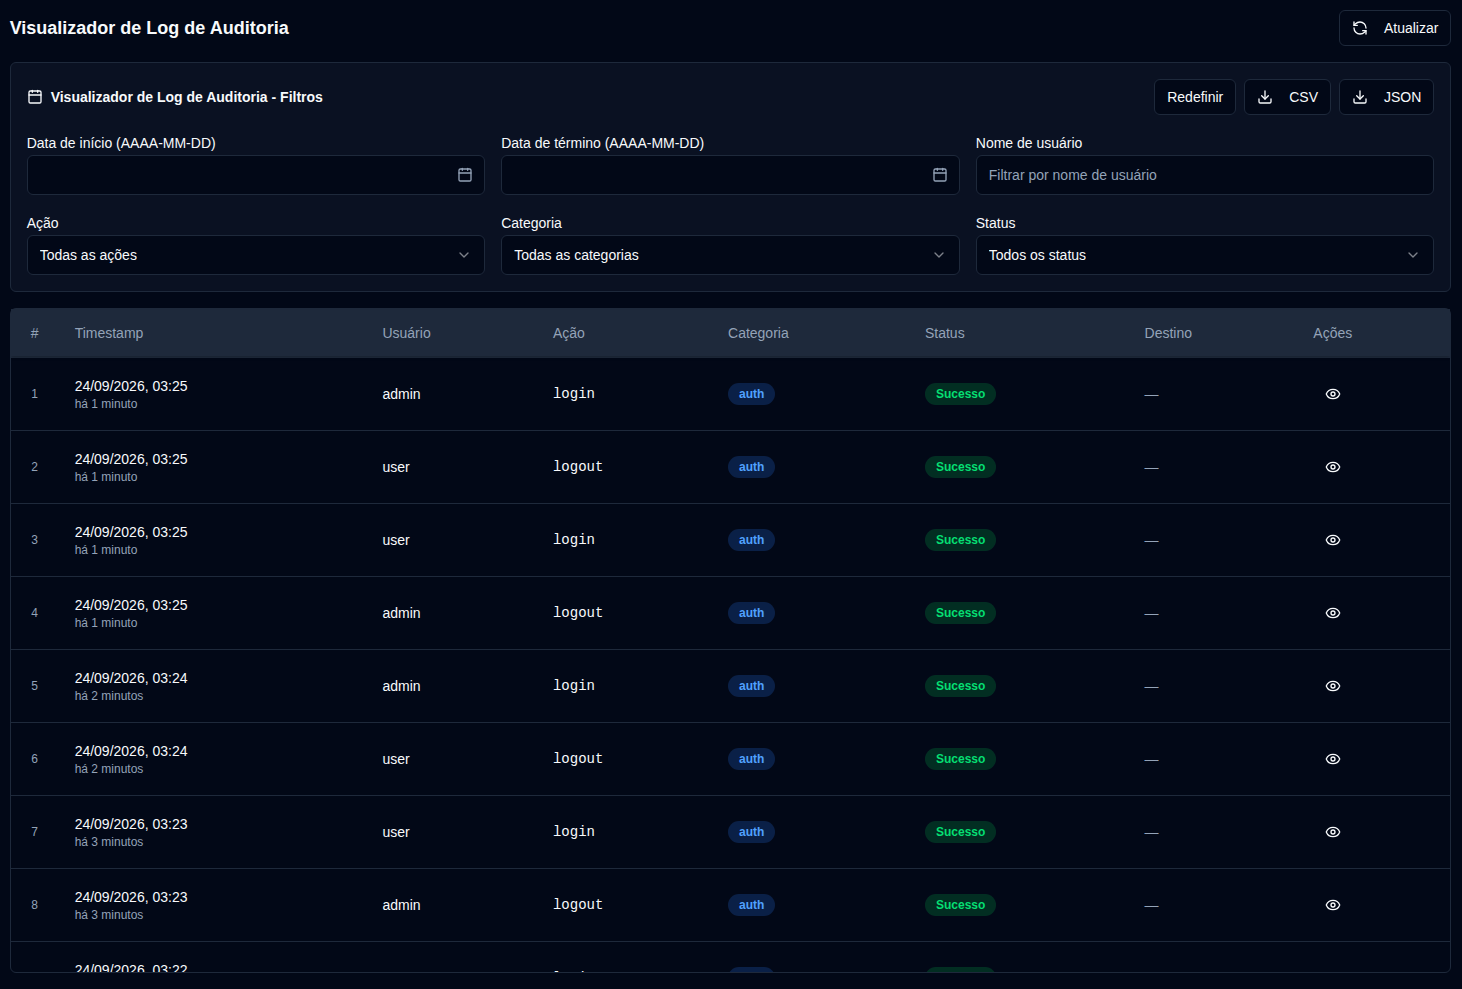
Visualizador de Log de Auditoria
O visualizador de log de auditoria exibe uma lista cronológica de todos os eventos registrados com as seguintes informações:
- Timestamp: Quando o evento ocorreu
- Usuário: O nome de usuário que realizou a ação (ou "Sistema" para ações automatizadas)
- Ação: A ação específica que foi realizada
- Categoria: A categoria da ação (Autenticação, Gerenciamento de Usuários, Configuração, Operações de Backup, Gerenciamento de Servidor, Operações do Sistema)
- Status: Se a ação foi bem-sucedida ou falhou
- Destino: O objeto que foi afetado (se aplicável)
- Detalhes: Informações adicionais sobre a ação
Visualizando Detalhes do Log
Clique no ícone de olho ao lado de qualquer entrada de log para ver informações detalhadas, incluindo:
- Timestamp completo
- Informações do usuário
- Detalhes completos da ação (por exemplo: campos alterados, estatísticas, etc.)
- Endereço IP e agente do usuário
- Mensagens de erro (se a ação falhou)
Exportando Logs de Auditoria
Você pode exportar logs de auditoria filtrados em dois formatos:
| Botão | Descrição |
|---|---|
| Exportar logs como um arquivo CSV para análise em planilhas | |
| Exportar logs como um arquivo JSON para análise programática |
nota
As exportações incluem apenas os logs atualmente visíveis com base em seus filtros ativos. Para exportar todos os logs, limpe todos os filtros primeiro.