ऑडिट लॉग
duplistatus में सभी सिस्टम परिवर्तनों और उपयोगकर्ता कार्रवाइयों का एक व्यापक रिकॉर्ड प्रदान करता है। यह सुरक्षा और समस्या निवारण के उद्देश्यों के लिए कॉन्फ़िगरेशन परिवर्तनों, उपयोगकर्ता गतिविधियों और सिस्टम संचालनों को ट्रैक करने में मदद करता है।
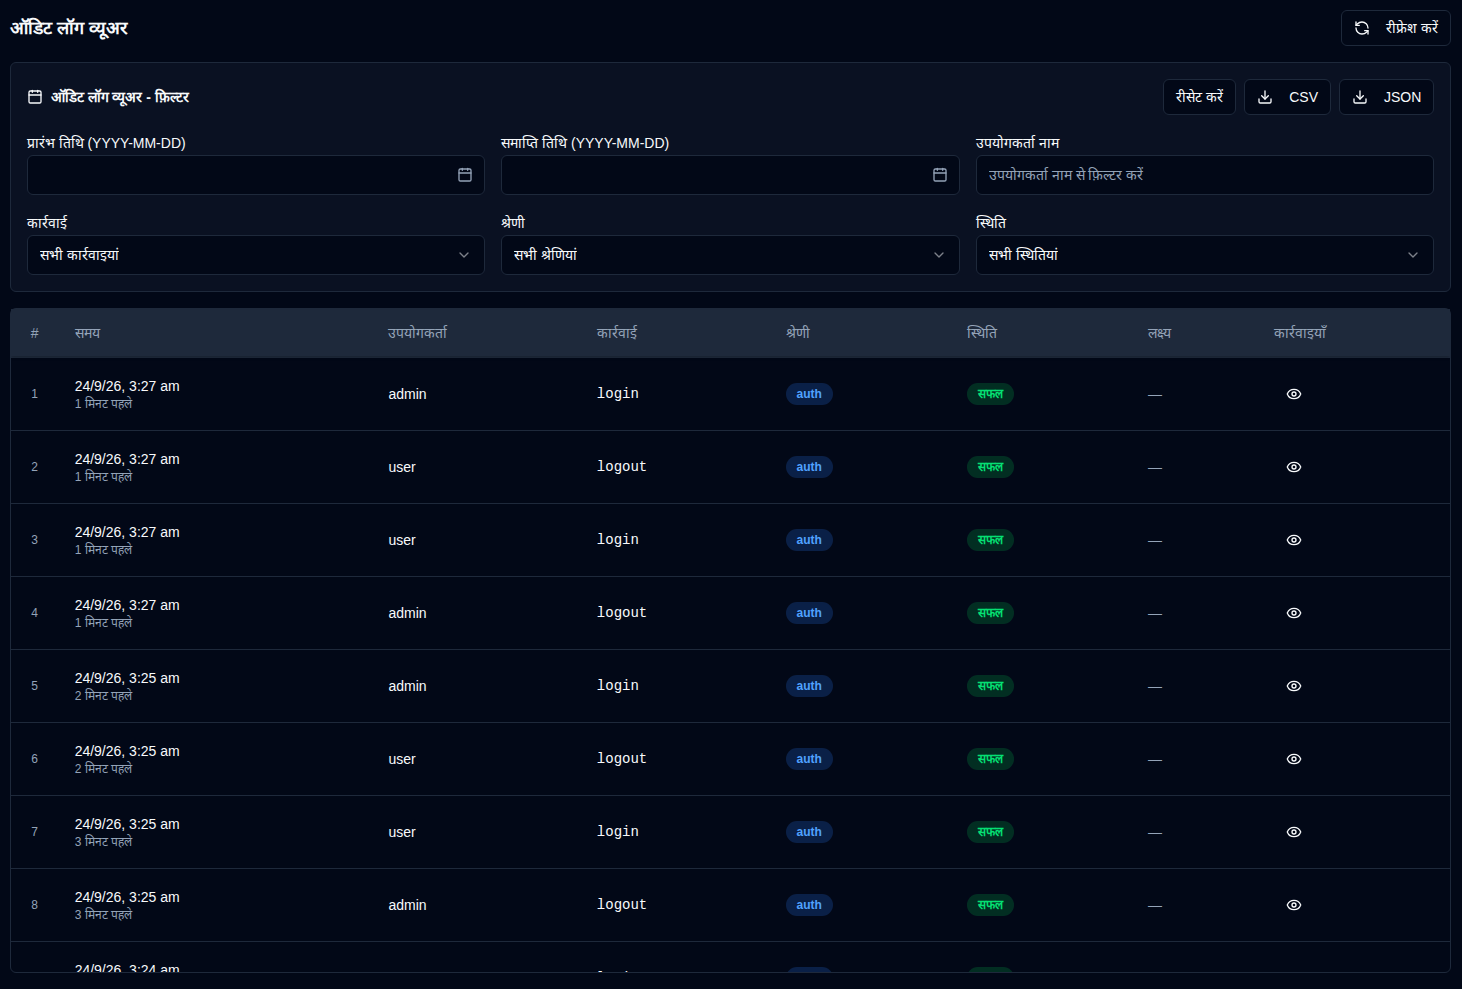
ऑडिट लॉग व्यूअर
ऑडिट लॉग व्यूअर निम्नलिखित जानकारी के साथ सभी लॉग किए गए घटनाओं की एक कालानुक्रमिक सूची प्रदर्शित करता है:
- टाइमस्टैम्प: जब घटना घटित हुई थी
- उपयोगकर्ता: कार्रवाई करने वाला उपयोगकर्ता नाम (या स्वचालित कार्रवाइयों के लिए "सिस्टम")
- कार्रवाई: विशिष्ट कार्रवाई जो की गई थी
- श्रेणी: कार्रवाई की श्रेणी (प्रमाणीकरण, उपयोगकर्ता प्रबंधन, कॉन्फ़िगरेशन, बैकअप संचालन, सर्वर प्रबंधन, सिस्टम संचालन)
- स्थिति: क्या कार्रवाई सफल हुई या असफल हुई
- लक्ष्य: वह ऑब्जेक्ट जिसे प्रभावित किया गया (यदि लागू हो)
- विवरण: कार्रवाई के बारे में अतिरिक्त जानकारी
लॉग विवरण देखना
विस्तृत जानकारी देखने के लिए किसी भी लॉग प्रविष्टि के बगल में आइकन पर क्लिक करें, जिसमें शामिल हैं:
- पूर्ण टाइमस्टैम्प
- उपयोगकर्ता जानकारी
- कार्रवाई का पूरा विवरण (उदाहरण के लिए: क्षेत्र परिवर्तित, आँकड़े, आदि)
- आईपी पता और यूज़र एजेंट
- त्रुटि संदेश (यदि कार्रवाई असफल हुई)
ऑडिट लॉग निर्यात करना
आप दो प्रारूपों में फ़िल्टर किए गए ऑडिट लॉग निर्यात कर सकते हैं:
| बटन | विवरण |
|---|---|
| स्प्रेडशीट विश्लेषण के लिए लॉग को CSV फ़ाइल के रूप में निर्यात करें | |
| प्रोग्रामेटिक विश्लेषण के लिए लॉग को JSON फ़ाइल के रूप में निर्यात करें |
नोट
निर्यात आपके सक्रिय फ़िल्टर के आधार पर वर्तमान में दृश्यमान लॉग को शामिल करता है। सभी लॉग निर्यात करने के लिए, पहले सभी फ़िल्टर साफ़ करें।