API कुंजियाँ
व्यवस्थापक duplicati और homepage द्वारा उपयोग किए जाने वाले बाहरी HTTP APIs के लिए स्कोप्ड API कुंजियाँ बना सकते हैं। कुंजियाँ डिफ़ॉल्ट रूप से वैकल्पिक हैं ताकि मौजूदा duplicati जॉब्स काम करते रहें।
स्कोप
| स्कोप | एंडपॉइंट |
|---|---|
| अपलोड करें | POST /api/upload |
| पढ़ें | GET /api/summary, GET /api/lastbackup/:id, GET /api/lastbackups/:id |
एक अपलोड कुंजी read APIs को कॉल नहीं कर सकती, और एक read कुंजी रिपोर्ट्स अपलोड नहीं कर सकती।
कुंजी बनाना
- सेटिंग्स → API कुंजियाँ खोलें।
- API कुंजियाँ कार्ड के नीचे API कुंजी बनाएँ पर क्लिक करें।
- एक नाम दर्ज करें, एक स्कोप चुनें, और वैकल्पिक रूप से एक समाप्ति सेट करें (
YYYY-MM-DD)। - कुंजी उत्पन्न करें और तुरंत गुप्त कॉपी करें। यह केवल एक बार ही संवाद में दिखाया जाता है।
- उसके बाद की सूचि ऐसे फिंगरप्रिंट दिखाती है जैसे
Qk7v…3xTa(पहले और अंतिम चार वर्ण), समाप्ति तिथि, और स्थिति। ऑडिट लॉग में भी वही फिंगरप्रिंट दिखाई देता है।
अक्षम या हटाएं
कुंजी को हटाए बिना अक्षम करने के लिए कार्रवाइयाँ कॉलम में चेकबॉक्स का उपयोग करें। अक्षम कुंजियाँ प्रमाणित नहीं हो सकतीं। कुंजी को फिर से सक्षम करने के लिए चेकबॉक्स पर फिर से टिक करें। समाप्त कुंजियों को सक्षम नहीं किया जा सकता; इसके बजाय एक नई कुंजी बनाएँ। हटाना कुंजी को स्थायी रूप से हटा देता है।
समाप्ति
एक वैकल्पिक समाप्ति तिथि अंतिम कैलेंडर दिन है जिस दिन कुंजी मान्य रहती है। यह उस दिन 23:59:59 बजे ब्राउज़र के स्थानीय समय क्षेत्र में समाप्त होती है, दिन की शुरुआत में मध्यरात्रि पर नहीं।
2026-12-01 चुनना स्थानीय रूप से 2026-12-01T23:59:59 बनाता है, फिर उस तत्काल को UTC के रूप में संग्रहीत करता है। UTC+1 में एक ब्राउज़र के लिए यह 2026-12-01T22:59:59.000Z है। कुंजी 1 दिसंबर तक मान्य रहती है और 23:59:59 स्थानीय समय से आगे समाप्त मानी जाती है (expires_at <= now)। API कुंजियाँ तालिका समाप्ति तिथि दिखाती है (या कभी नहीं यदि कोई सेट नहीं किया गया था)। उस तत्काल के बाद स्थिति बैज समाप्त (ग्रे) में बदल जाता है; समाप्त कुंजियाँ प्रमाणित नहीं हो सकतीं भले ही उन्हें सक्षम छोड़ दिया गया हो।
कुंजी का उपयोग करना
duplicati कस्टम हेडर सेट नहीं कर सकता। रिपोर्ट URL में कुंजी डालें:
--send-http-json-urls=https://your-host/api/upload?api_key=YOUR_KEY
homepage विजेट्स वही क्वेरी पैरामीटर का उपयोग कर सकते हैं:
url: http://your-host/api/summary?api_key=YOUR_READ_KEY
हेडर भेजने में सक्षम क्लाइंट X-Api-Key या Authorization: Bearer का उपयोग कर सकते हैं। क्वेरी-स्ट्रिंग कुंजियाँ रिवर्स-प्रॉक्सी एक्सेस लॉग्स में दिखाई देती हैं।
कुंजियाँ आवश्यक करें
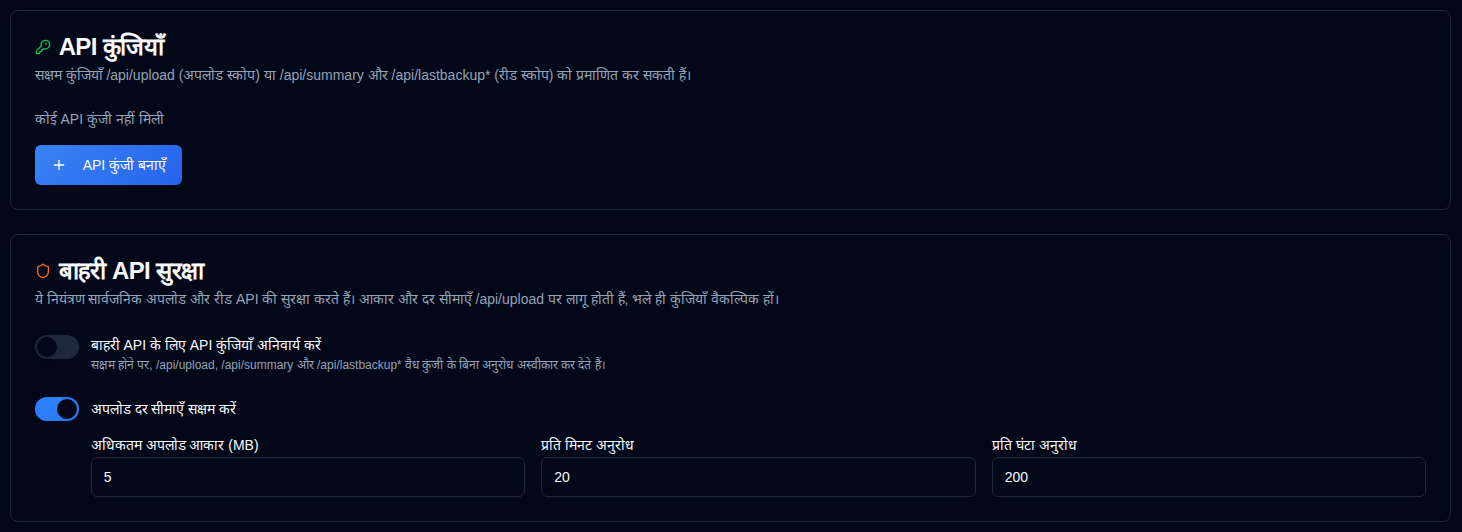
बाहरी API के लिए API कुंजियाँ आवश्यक करें स्विच डिफ़ॉल्ट रूप से बंद होता है। जब यह बंद होता है, तो कुंजी के बिना अनुरोधों की अनुमति दी जाती है। यदि कोई क्लाइंट अभी भी कुंजी भेजता है, तो एक मान्य मिलान-स्कोप कुंजी स्वीकार की जाती है और दर्ज की जाती है; एक अमान्य, अक्षम, समाप्त, या गलत-स्कोप कुंजी को अनदेखा कर दिया जाता है और अनुरोध की अभी भी अनुमति दी जाती है। जब आप स्विच को चालू करते हैं, तो चार बाहरी डेटा API कुंजी के बिना 401 लौटाते हैं (और खराब कुंजियों को अस्वीकार करते हैं)। कम से कम एक अपलोड कुंजी और एक read कुंजी पहले सक्षम करें, या duplicati अपलोड और homepage विजेट्स बंद हो जाएंगे। परिवर्तन स्वचालित रूप से सहेजे जाते हैं।
बाहरी API सुरक्षा
एक ही पृष्ठ के लिए सार्वजनिक अपलोड और रीड एपीआई के लिए एपीआई कुंजियों की आवश्यकता हो सकती है, और अधिकतम बॉडी आकार (डिफ़ॉल्ट 5 एमबी) और प्रति आईपी दर सीमा को /api/upload के लिए कॉन्फ़िगर करता है। आकार और दर सीमाएँ तब भी लागू होती हैं जब कुंजियाँ वैकल्पिक हों और बाढ़ के खिलाफ मुख्य रक्षा हों। स्विच और सीमा फ़ील्ड स्वचालित रूप से सहेजे जाते हैं; कोई अलग सहेजें बटन नहीं है।
देखें IP अनुमति सूची। आईपी अनुमति सूची और एपीआई कुंजियाँ स्वतंत्र सुविधाएँ हैं; आप एक या दोनों का एक साथ उपयोग कर सकते हैं। दोनों को सक्षम करने से आईपी पते के आधार पर पहुंच को प्रतिबंधित करके और एपीआई कुंजी की आवश्यकता के द्वारा सुरक्षा बढ़ जाती है।